LGPD e verificação de telefone: o que sua empresa precisa saber
O que a LGPD exige na verificação de telefone por OTP: base legal, minimização, retenção, consentimento e compartilhamento com provedores, com checklist prático.
A relação entre LGPD e verificação de telefone gera mais dúvida do que deveria. De um lado, times de produto que travam o cadastro com medo de "pedir dado demais"; de outro, empresas que guardam número, código, IP e aparelho para sempre sem nunca escrever por quê. Os dois extremos erram.
A Lei Geral de Proteção de Dados (Lei 13.709/2018) não proíbe verificar o telefone de ninguém. Ela exige que você saiba responder cinco perguntas: qual dado está sendo tratado, com que finalidade, com qual base legal, por quanto tempo e com quem ele é compartilhado. Quem responde isso com clareza usa OTP por WhatsApp, SMS ou e-mail sem sobressalto.
Este guia percorre essas perguntas na ordem do fluxo de verificação e termina com um checklist. Ele não substitui a análise do seu jurídico ou do encarregado de dados, mas deixa a conversa com eles bem mais curta.
Telefone é dado pessoal — e o fluxo de OTP gera mais dados do que parece
A LGPD define dado pessoal como "informação relacionada a pessoa natural identificada ou identificável" (art. 5º, I). Um número de celular identifica uma pessoa de forma direta, então entra na definição sem discussão. Ele não é dado pessoal sensível (a lista do art. 5º, II, cobre saúde, biometria, religião, opinião política e afins), o que importa porque dados sensíveis têm regras mais rígidas.
O ponto que muita gente perde é que a verificação não trata apenas o número. Um fluxo típico de código OTP produz uma trilha inteira de dados pessoais:
| Dado | Onde aparece | Observação |
|---|---|---|
| Número de telefone | Formulário, banco, API do provedor, webhooks | Dado pessoal direto |
| Código OTP | Mensagem, memória do servidor | Vive minutos; não persistir |
| IP, user agent, dispositivo | Logs do backend | Identificável junto com o número |
| Timestamps de envio, entrega e verificação | Status do envio, webhooks | Metadados úteis contra fraude |
| Canal usado (WhatsApp, SMS, e-mail) | Status e webhooks | Revela hábito de uso |
Mapear essa trilha é o primeiro passo: sem ela não dá para definir retenção nem responder a um pedido de acesso do titular (art. 18).
Qual base legal usar na verificação de telefone
Na discussão sobre LGPD e verificação de telefone, a base legal é o ponto que mais trava. A lei lista dez bases no art. 7º, e três cobrem quase todos os cenários:
| Finalidade | Base legal sugerida | Por quê |
|---|---|---|
| Confirmar o número no cadastro e permitir recuperação de conta | Execução de contrato ou procedimentos preliminares (art. 7º, V) | O número é necessário para prestar o serviço contratado |
| Segundo fator de autenticação, detecção de fraude, bloqueio de contas falsas | Legítimo interesse (art. 7º, IX) | Proteger a conta do próprio titular e a plataforma |
| Guarda de registros exigidos por lei | Cumprimento de obrigação legal (art. 7º, II) | Ex.: registros de acesso do Marco Civil |
O consentimento (art. 7º, I) ficou de fora de propósito. Ele é revogável a qualquer momento (art. 8º, § 5º), e segurança não pode depender de algo que o usuário desliga: ninguém "retira o consentimento" para o 2FA e continua protegido. Reserve o consentimento para o que é de fato opcional — como usar o mesmo número para enviar promoções.
Quando a base for o legítimo interesse, o art. 10 pede um teste de proporcionalidade: finalidade concreta, dentro da expectativa do titular e com o mínimo de dados. Registre a conclusão no inventário de operações (art. 37); o guia de autenticação de dois fatores ajuda a documentar a finalidade.
Minimização e retenção: guarde só o necessário
O princípio da necessidade (art. 6º, III) manda limitar o tratamento ao mínimo para a finalidade. Aplicado à verificação de telefone, ele vira regras bem concretas:
- Não persista o código. O OTP vive na memória ou no provedor pelo tempo de validade e some. Uma API de verificação bem desenhada nem devolve o código na resposta — a aut2fa, por exemplo, retorna apenas o
iddo envio e os timestamps. - Guarde o resultado, não a conversa. Para o histórico, basta "número X verificado em tal data pelo canal Y". Os webhooks completos podem ir para um log com retenção curta.
- Mascare o número nos logs.
+55 31 9****-4321resolve o suporte sem expor o dado inteiro para quem lê o log.
Se o cadastro também valida documentos — por exemplo, ao consultar CPF na Receita Federal para confirmar nome e situação cadastral —, a regra é a mesma: guarde o resultado da validação (confirmado ou não, e quando), não a resposta completa da consulta.
A LGPD manda eliminar os dados quando a finalidade termina (arts. 15 e 16), salvo obrigação legal. Na verificação, isso significa três relógios diferentes:
- Código OTP: minutos. Expira e some.
- Metadados de envio e verificação: o período que a sua análise de fraude exige. Defina um número (meses, não anos) e automatize a limpeza.
- Registros de acesso: o Marco Civil da Internet (Lei 12.965/2014, art. 15) obriga provedores de aplicação constituídos como pessoa jurídica a guardar registros de acesso por 6 meses. Logins com 2FA entram aí.
Um helper evita vazar o número inteiro por descuido:
// Mascara o telefone antes de gravar em qualquer log
function mascararTelefone(e164) {
  // "+5531987654321" -> "+55 31 9****-4321"
  const m = e164.match(/^\+55(\d{2})(\d)(\d{4})(\d{4})$/);
  return m ? `+55 ${m[1]} ${m[2]}****-${m[4]}` : "+55 ** *****-****";
}

logger.info("otp enviado", { para: mascararTelefone(numero), envio: envio.id });
Consentimento e transparência na tela de cadastro
Mesmo quando a base legal não é o consentimento, o princípio da transparência (art. 6º, VI) e o direito à informação (art. 9º) continuam valendo: o titular precisa saber para que o número é usado, por quanto tempo e com quem é compartilhado.
Na prática, isso cabe em uma linha abaixo do campo de telefone: "Usamos seu número para confirmar o cadastro e proteger sua conta. Você receberá um código por WhatsApp ou SMS." A política de privacidade, linkada ali, detalha provedores, prazos e canais para exercer direitos.
Dois erros aparecem com frequência:
- Misturar finalidades. A caixa "aceito receber novidades por WhatsApp" não pode vir pré-marcada nem atrelada ao envio do código. O art. 8º, § 4º, é direto: autorizações genéricas são nulas. Consentimento para marketing é separado, destacado e opcional.
- Não registrar o consentimento quando ele é a base. Para a finalidade opcional, guarde quando, em qual versão do texto e por qual canal o titular concordou: o ônus da prova é seu (art. 8º, § 2º).
A transparência alcança também o lado interno. Se a equipe de atendimento fala com clientes verificados pelo WhatsApp corporativo, vale entender quando a empresa pode monitorar o WhatsApp dos funcionários sem ferir a LGPD: finalidade declarada e aviso prévio valem para os dois lados da conversa.
Compartilhamento com provedores e operadores
Enviar um código por WhatsApp ou SMS significa compartilhar o número com terceiros: o provedor de OTP, a operadora, a Meta no caso do WhatsApp. A LGPD organiza isso em dois papéis. Sua empresa é a controladora (decide finalidade e meios); o provedor que envia o código sob suas instruções é o operador (art. 5º, VI e VII) e só pode tratar os dados conforme essas instruções (art. 39).
Isso precisa estar em contrato ou nos termos do provedor. Antes de integrar, confira:
- Finalidade e instruções: o provedor usa o número só para entregar e verificar o código, nada de enriquecimento ou marketing.
- Retenção: por quanto tempo ele guarda número, status e logs, e como você solicita a exclusão.
- Segurança (art. 46): chaves de API separadas por modo (teste e produção) e webhooks autenticados — a aut2fa, por exemplo, envia um token privado no cabeçalho
Aut2fa-Tokenpara validar a origem de cada evento. - Suboperadores: quais canais e operadoras ficam na cadeia, e se há transferência internacional (art. 33), comum quando a mensagem passa pela infraestrutura do WhatsApp.
- Incidentes (art. 48): como e em quanto tempo o provedor avisa você, para que você consiga avisar a ANPD e os titulares no prazo regulamentado.
Do seu lado, trate as chaves de API como segredo de produção (variável de ambiente ou cofre, nunca no repositório) e valide o token de todo webhook antes de gravar qualquer coisa.
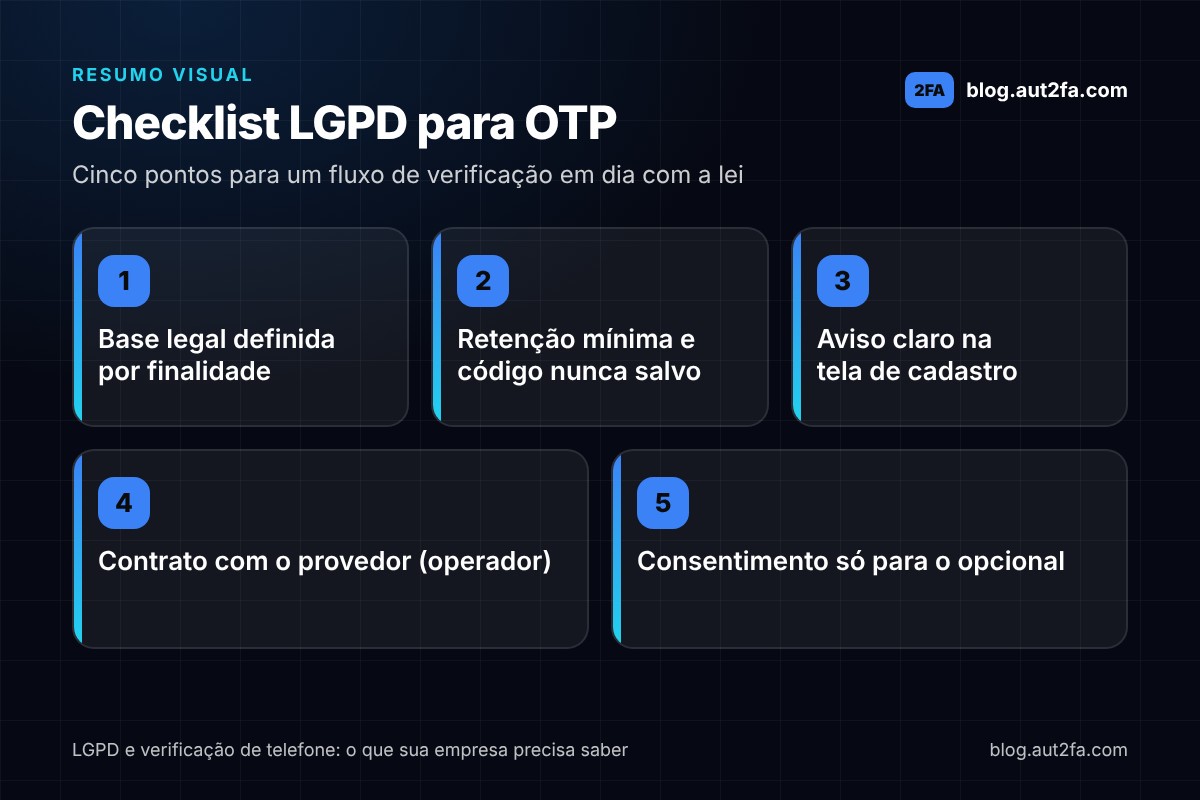
Checklist prático de LGPD e verificação de telefone
Use a lista para revisar um fluxo em produção ou aprovar um novo:
- Número e metadados da verificação estão no inventário de dados, com finalidade escrita.
- A base legal de cada finalidade está definida e registrada.
- O consentimento só é usado para finalidades opcionais, em caixa separada e desmarcada.
- A tela de cadastro diz em uma frase para que o número será usado, com link para a política.
- O código OTP nunca é gravado em banco nem em log.
- Os números aparecem mascarados nos logs e nos painéis internos.
- Há prazo de retenção definido para metadados de envio, com limpeza automática.
- Os registros de acesso exigidos por lei têm guarda própria, separada dos metadados de OTP.
- O contrato com o provedor cobre finalidade, retenção, segurança, suboperadores e incidentes.
- Pedidos do titular (acesso, correção, exclusão) têm um caminho de atendimento que funciona.
Perguntas frequentes
Preciso de consentimento para enviar o código de verificação?
Na maior parte dos casos, não. A confirmação do número no cadastro se apoia na execução do contrato (art. 7º, V); o segundo fator e a prevenção a fraude, no legítimo interesse (art. 7º, IX). O consentimento só entra quando o número vai servir a uma finalidade opcional, como marketing.
Por quanto tempo posso guardar o telefone e os logs de verificação?
O número fica enquanto a conta existir e houver finalidade. Os metadados de envio e verificação devem ter um prazo definido por você, alinhado à análise de fraude, com eliminação automática. Registros de acesso à aplicação têm guarda mínima de 6 meses pelo Marco Civil; o código em si não se guarda.
Enviar o código pelo WhatsApp viola a LGPD?
Não, desde que o titular seja informado do canal, o provedor esteja contratado como operador e a eventual transferência internacional tenha fundamento. O conteúdo da mensagem é um código de uso único, o que mantém o tratamento no mínimo necessário.
E se o usuário pedir para apagar o telefone?
Ele tem esse direito (art. 18), e você deve atender, salvo obrigação legal de guarda. Avise que o número é o canal de recuperação e ofereça outro fator antes de remover; depois, elimine-o da base e peça a exclusão ao provedor.
Próximos passos
Comece pelo inventário: liste os dados que o seu fluxo produz hoje e onde cada um fica. Depois, feche a base legal por finalidade, mascare os logs e defina o prazo de retenção. Com esses quatro passos, LGPD e verificação de telefone deixam de ser um bloqueio e viram uma sprint curta.
Na hora de escolher ou revisar o provedor, use a lista da seção de compartilhamento como roteiro de perguntas. A documentação da aut2fa descreve o que a API devolve e o que os webhooks carregam, o que ajuda a preencher o inventário antes de escrever a integração.